
发布时间:2026-09-18 12:33:16作者:贝玩下载编辑部阅读:次
钱包地址投毒是一种利用用户复制习惯的链上攻击。攻击者观察公开交易后,生成一个首尾字符与常用收款地址相似的新地址,再向目标钱包发送极小金额或伪造代币,让该地址出现在交易历史中。用户下次转账若只看首尾几位并从历史记录复制,就可能把资产发送给攻击者。区块链交易通常不可撤销,因此识别和预防比事后追索更重要。
钱包地址由较长的字符组成,完整匹配难以凭肉眼记忆。攻击者可批量生成具有相似前缀和后缀的地址,提高误认概率。小额转入本身不会夺取私钥,也不代表钱包已被控制;真正风险发生在用户主动复制错误地址并签名转账时。
异常交易常见特征包括金额极小、代币名称陌生、发送地址与历史联系人高度相似,以及交易发生在一笔正常操作之后。不要与陌生代币互动,不点击备注中的网址,也不要为了“退回”小额资产而连接未知应用。
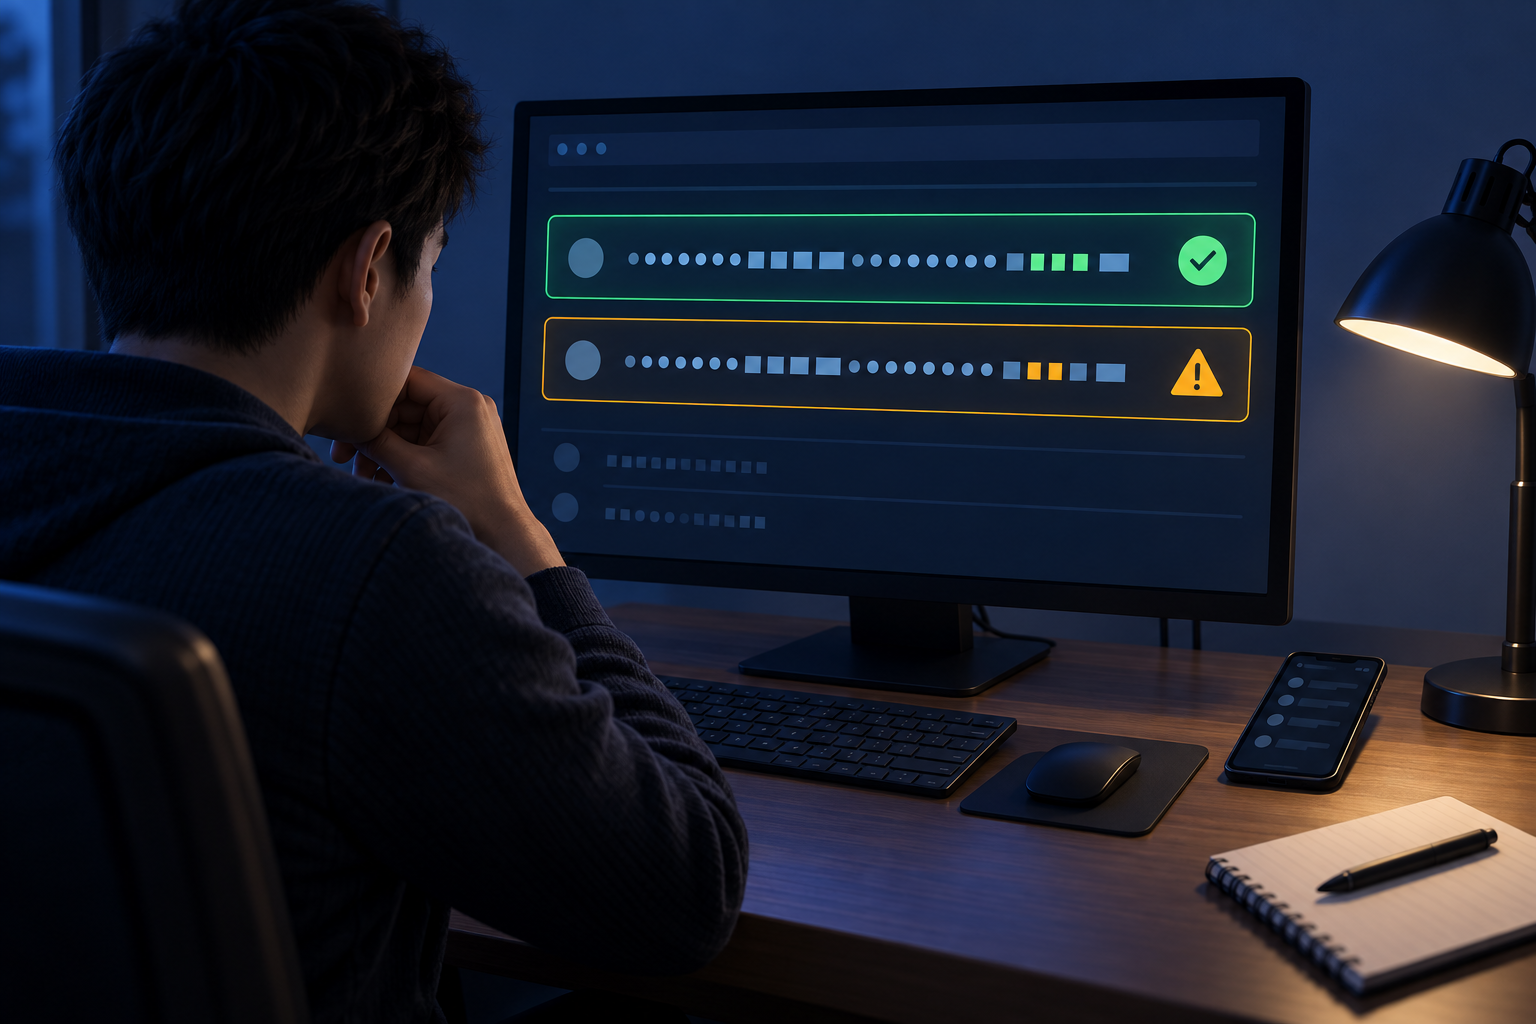
收款地址应从可信联系人、交易所充值页或自有设备重新获取,不直接从最近交易列表复制。至少分段核对完整地址,重点比较中间字符,并确认币种网络一致。企业付款可由第二人使用独立渠道复核,不能由同一人同时复制、粘贴和审批。
常用地址可加入钱包白名单并设置清晰标签,首次添加时通过电话、面对面或签名消息确认。交易所修改白名单通常有冷静期,应保留这一限制。剪贴板也可能被恶意程序替换,粘贴后必须再与原始来源比较,硬件钱包用户还要在设备屏幕确认最终地址。
大额或首次使用的新地址先发送可承受损失的小额测试,等待足够确认并由收款方核实到账。测试成功后再次从已确认来源调取地址,不要随手点击旁边的新历史记录。网络、标签或Memo错误也可能导致交易无法入账,因此地址正确之外还要核对链和附加字段。
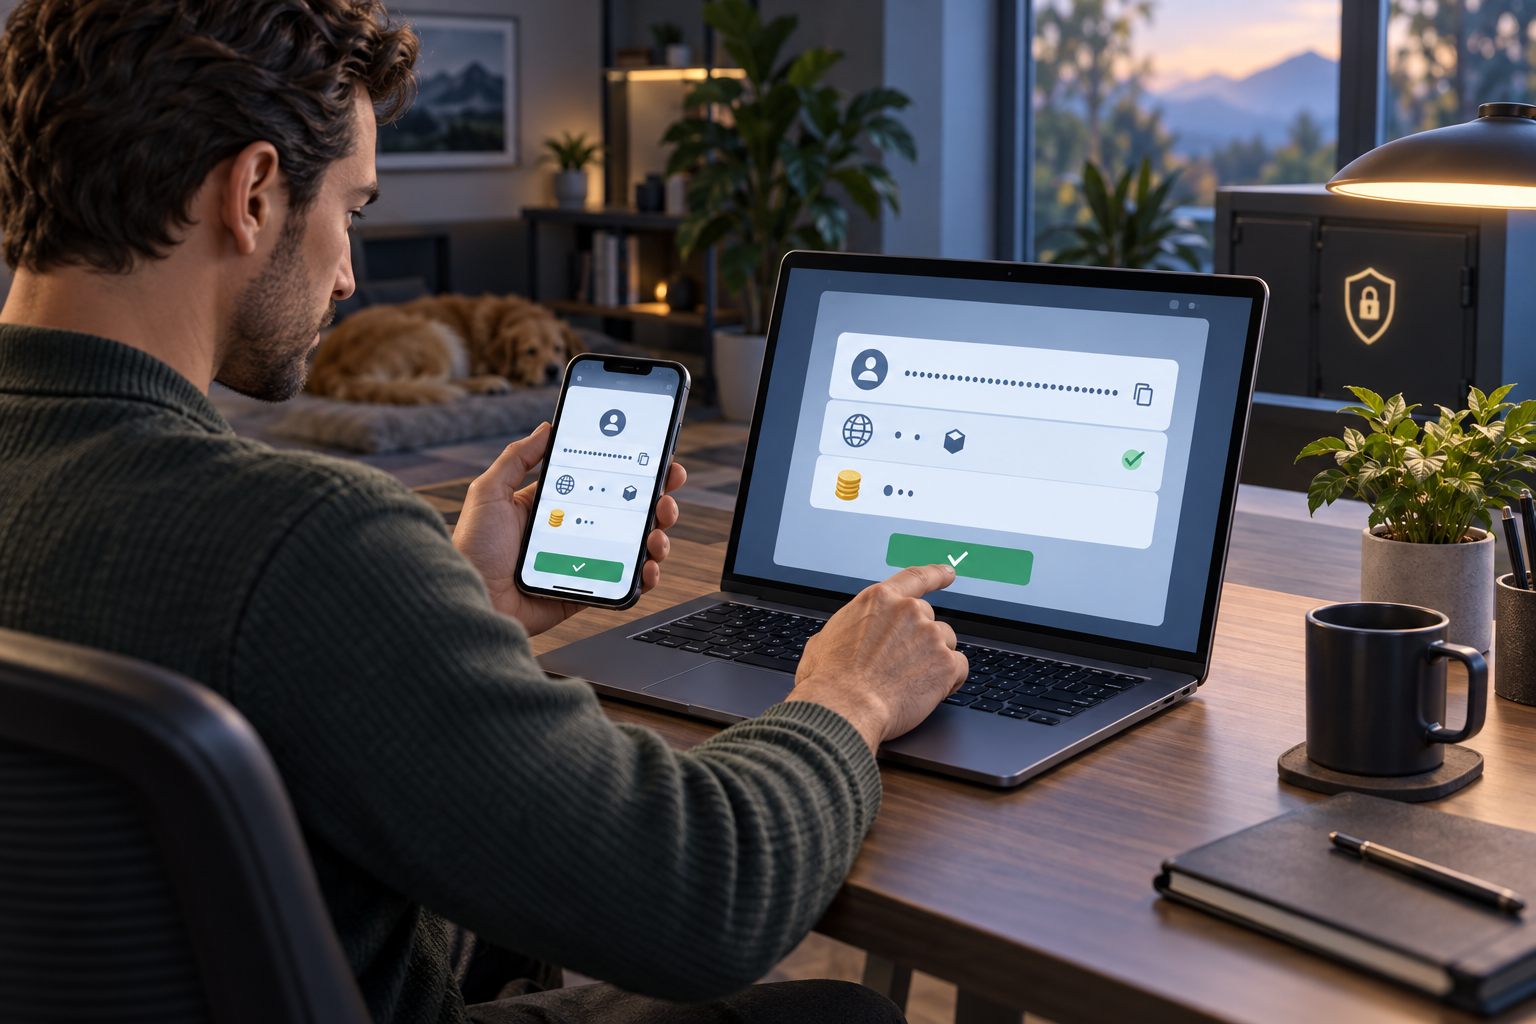
只收到陌生小额交易时,不必立即迁移全部资产,但应标记可疑地址、停止从历史记录复制,并检查设备是否有异常插件或剪贴板工具。若已经误转,保存交易哈希、时间、地址和沟通记录,联系收款平台或执法机构;任何声称能保证追回且要求先付费、提供助记词的人都不可信。
地址投毒利用的是公开账本和操作习惯,并非单一钱包漏洞。个人应保持独立地址簿和转账复核;团队需要白名单、双人审批和限额;高频支付场景可使用经过验证的收款模板。私钥和助记词始终离线保管,防止在排查过程中遭遇二次钓鱼。
每次转账都应从可信来源重新取得地址,并让核对流程独立于交易历史和陌生代币提示。
地址簿也要定期检查标签和来源,人员变更或平台更换后及时停用旧地址,避免长期沿用失效记录。
 太空检察官 v1.0.0安卓版
 救援伙伴 v1.2安卓版
 水上自行车模拟3D v1.0安卓版